3行まとめ
- こども家庭庁の令和7年度調査では、10〜17歳の99.0%がインターネットを利用し、スマートフォン78.5%、学校のGIGA端末72.7%、ゲーム機66.2%と機器が重なっている。
- 令和7年の不正アクセス行為の認知件数は7,190件(前年比約34.2%増)。検挙された識別符号窃用型399件の手口で最も多いのは「パスワードの設定・管理の甘さにつけ込んで入手」(84件)。
- 検挙人員248人のうち14〜19歳が81人(32.7%)。「友達のIDで入ってみた」が、法律に触れる行為として扱われる領域がある。
この記事でわかること
- 不正アクセスが実際にどんな手口で起きているのか、公的統計が示している内訳
- 推測されやすいパスワードとは何か、どこに保管するのがよいのか
- 「友達だから教えた」を防ぐ言い方と、相談できる窓口
「うちの子はまだ」と思っている間に増えていくもの
家庭でアカウントの話が出るのは、たいてい何かを始めるときです。ゲーム機を買った日、学習アプリを入れた日、学校から端末を持ち帰ってきた日。そのつど登録画面が現れ、「じゃあ、いつものやつで」と流してしまう。こうして、家の中には誰も全体像を把握していないアカウントが積み上がっていきます。
こども家庭庁の「令和7年度青少年のインターネット利用環境実態調査」では、満10歳から満17歳の99.0%がインターネットを利用し、機器はスマートフォン78.5%、学校のGIGA端末72.7%、ゲーム機66.2%と重なっています。数が増えれば使い回しが起き、覚えやすさが優先されます。名前、誕生日、好きなキャラクター、出席番号——子どものことを少しでも知っている人には、どれも推測できる文字列です。
総務省の「インターネットトラブル事例集(2026年版)」の事例13は、自分のアカウントから知らないうちに悪口が投稿され、教室で友人から責められる場面から始まります。IDは「名前+出席番号」、パスワードは「生年月日」でした。扱われているのは、お金の被害ではなく人間関係の壊れ方です。
公的情報の見方 ― 破られ方は、技術ではなく設定と管理
国家公安委員会・総務大臣・経済産業大臣が令和8年3月12日に公表した「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」によれば、令和7年の不正アクセス行為の認知件数は7,190件で、前年比1,832件・約34.2%の増加でした。不正アクセス後の行為は「インターネットバンキングでの不正送金等」4,747件が最多で、証券会社の不正取引1,484件が続きます。
家庭にとって重要なのは手口の内訳です。令和7年に検挙された識別符号窃用型399件のうち、最も多いのは「パスワードの設定・管理の甘さにつけ込んで入手」で84件、次いで「フィッシングサイトから入手」77件でした。最も多い入口は、高度な攻撃ではなく家庭の側で手を打てる部分だということになります。
被疑者の年齢別では、検挙人員248人のうち20〜29歳が91人(36.7%)、14〜19歳が81人(32.7%)で、この二つで約7割。30〜39歳41人(16.5%)、40〜49歳23人(9.3%)が続き、ほかに14歳未満の少年7人が触法少年として補導されています。子どもは乗っ取られる側になるだけでなく、他人のアカウントに入ってしまう側にもなりうる、ということです。
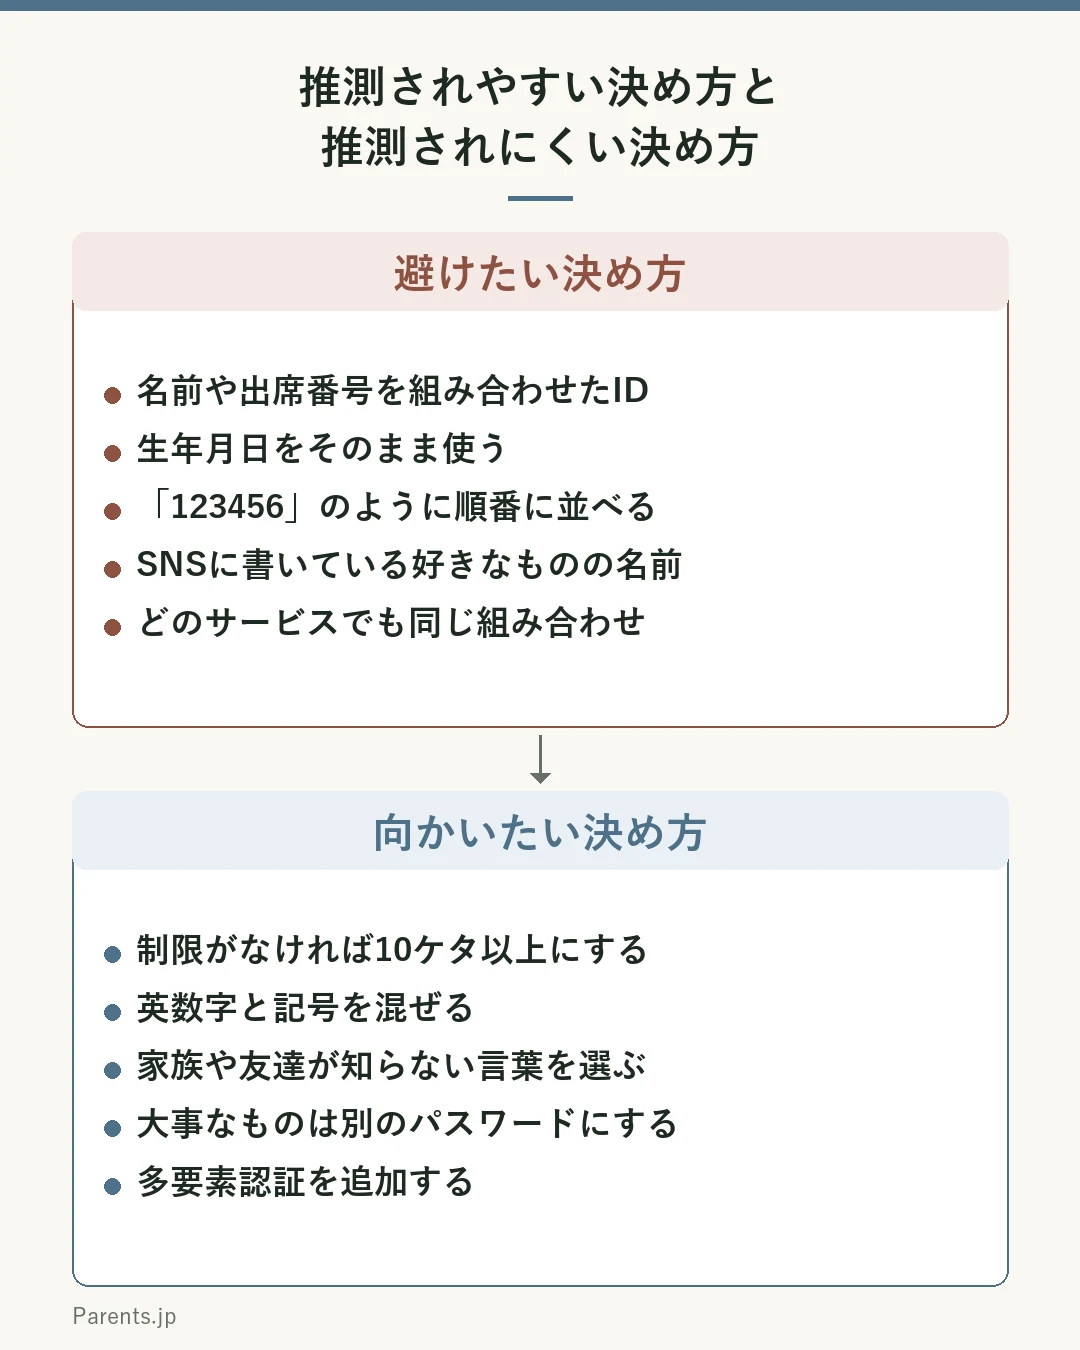
では、どう設定すればよいのか。総務省の事例集は、制限がなければ10ケタ以上で英数字や記号を入れることを挙げ、避けるべき例として「123456」のような並び、SNSなどから推測できるもの、名前や誕生日、自分の好きなものを示しています。そして共有の禁止です。同資料は「IDやパスワードを誰かに教えるのもご法度」とし、それは「自分の家の鍵を渡してしまうようなもの」だと説明したうえで、「友達やゲーム仲間でも、どんな人にも教えない!を徹底」と書いています。
IPA(情報処理推進機構)の「不正ログイン対策特集ページ」も方向は同じで、パスワードは「できるだけ長く」「複雑で」「使い回さない」ものにし、そのうえで多要素認証(記憶情報・所持情報・生体情報のうち二つ以上の組み合わせ)を利用することを挙げています。警察庁等の資料も、二要素認証や二経路認証、パスキーに触れています。パスワードを完璧にすることより、大事なアカウントから多要素認証を入れていくほうが現実的です。
保管場所については、総務省の事例集が「スマホに覚えさせる方法もありますが、メモして大切に保管しておいてもいいかもですね」と紙のメモを選択肢に挙げています。一方で警察庁等の資料は、パスワードをインターネット上で入力・記録しないよう注意したうえで、オンラインのメモアプリ等が不正アクセスされ保存していた情報が窃取されたケースも確認されている、としています。二つは対立していません。危ないのは「メモすること」ではなく「オンラインに置いたメモ」のほう、という整理です。
統計を家庭に当てはめるときの注意
不正アクセスの統計は、子どもの被害に限ったものではありません。認知件数7,190件の多くはインターネットバンキングでの不正送金で、この記事が使っているのは件数の大きさではなく手口の内訳のほうです。
その内訳も「検挙された事案」のものであり、検挙に至らなかった事案の構成比は違う可能性があります。14〜19歳が32.7%というのも検挙人員に占める割合で、10代全体のなかの割合ではありません。
家庭で試す3つの工夫
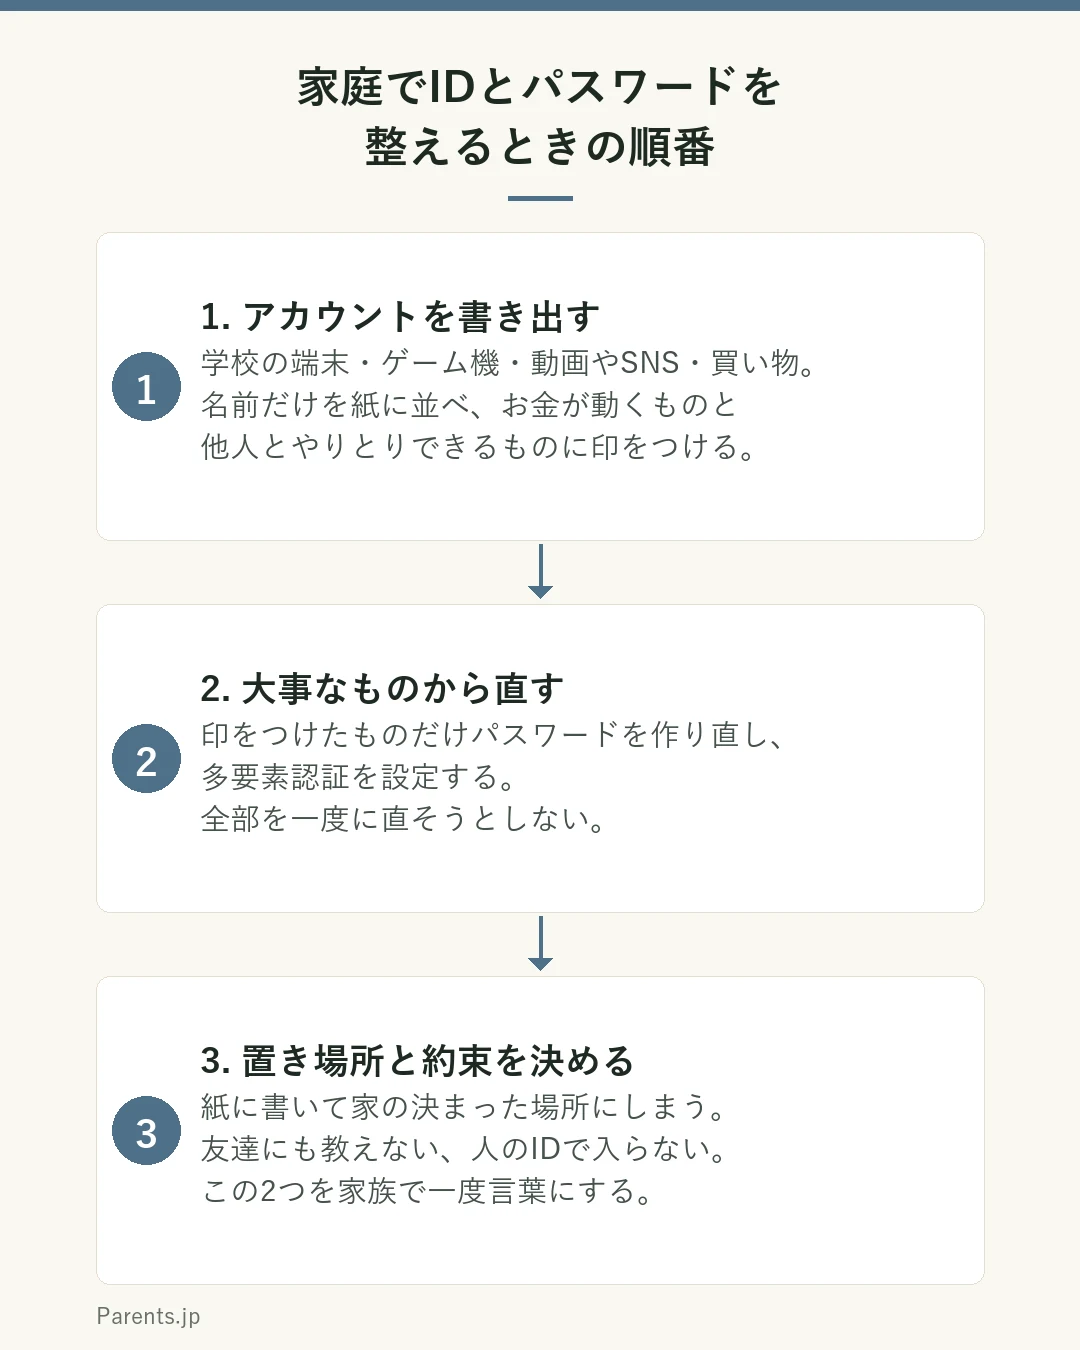
- まず「いくつあるか」を紙に書き出す:学校のGIGA端末、ゲーム機、動画サービス、SNS、学習アプリ、通販、親のスマホに紐づいているもの。子どもと一緒に、サービス名と使っている人だけを書き出します(パスワードそのものは書きません)。書き出したら、お金が動くものと他人とやりとりできるものに印をつけ、そこだけを次の対象にします。
- 印をつけたものから作り直し、多要素認証を足す:10ケタ以上、英数字や記号を入れ、名前・誕生日・好きなもの・「123456」のような並びを避ける。子ども自身に「クラスの誰も知らない言葉」を考えてもらい、数字と記号を足す形が作りやすいと思います。作った文字列は親が確認せず、次の保管方法にゆだねます。
- 保管場所と「教えない」を、家族で言葉にする:紙に書いて家の中の決まった場所にしまう形が、家庭では説明しやすい。学校から配られたIDの紙も、筆箱ではなく家の保管場所へ移します。そのうえで「友達やゲーム仲間にも教えない」を一度はっきり言葉にし、「人のIDとパスワードでログインする行為は法律の対象になりうる」という逆向きの約束も伝えます。
この話題は、切り出し方によって「疑われている」と受け取られやすいところがあります。よくある4つの場面を並べます。
声かけの言い換え例
- 「パスワード、何にしてるの?言ってごらん」→中身を聞き出す形になり、「誰にも教えない」という約束と矛盾する。
- 「中身は聞かないよ。10文字より長いかと、誕生日を使っていないかだけ教えて」→確認する対象を条件だけに絞る。
- 「そんな簡単なのにするから危ないんでしょ」→原因を性格に帰する言い方。次に相談されにくくなる。
- 「よくある入り方みたいだよ。一緒に作り直そうか」→責任追及ではなく復旧の話にする。
家庭で確認したいチェックリスト
- 家にあるアカウントを紙に書き出し、お金が動くもの・他人とやりとりできるものに印をつけた。
- 印をつけたアカウントに、名前・誕生日・出席番号・好きなものの名前を使っていない。
- 印をつけたアカウントのうち、少なくとも一つで多要素認証を設定した。
- パスワードを書いた紙の置き場所を決め、学校から配られたIDの紙も家の中で保管している。
- 「友達にも教えない」と「人のIDでログインしない」の両方を、家族で一度言葉にした。
家庭の工夫だけで抱え込まないために
子どもの年齢、使っているサービス、学校から配られた端末の運用ルールによって、できることは変わります。学校の端末はIDやパスワードの扱いが学校や教育委員会の規定で決まっていることがあるため、家庭の判断で変更する前に学校からの案内をご確認ください。
アカウントが乗っ取られたと感じたときは、家庭内だけで原因を探すより先に、相談先を持っておいてください。技術的な相談については、IPAが「情報セキュリティ安心相談窓口」を設けています(電話03-5978-7509、受付時間10時00分から17時00分、土日祝日・年末年始を除く。メールでも受付)。犯罪被害の可能性がある場合は、警察庁の「サイバー事案に関する相談窓口」のページから都道府県警察の相談窓口を確認できます。学校の端末や友人関係が関わる場合は、学級担任やスクールカウンセラーも入り口になります。乗っ取りは本人の落ち度ではなく、起こりうる事故として扱うほうが、その後の相談につながります。
出典・参考
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表・令和7年分)
この出典で確認した記述
令和7年における不正アクセス行為の認知件数が7,190件で前年比1,832件(約34.2%)増加したこと、過去5年の推移が令和3年1,516件・令和4年2,200件・令和5年6,312件・令和6年5,358件・令和7年7,190件であること、不正アクセス後に行われた行為が「インターネットバンキングでの不正送金等」4,747件・「証券会社のインターネット取引サービスでの不正取引」1,484件・「インターネットショッピングでの不正購入」228件の順であること。識別符号窃用型の検挙件数399件の手口別内訳で「パスワードの設定・管理の甘さにつけ込んで入手」が84件で最多、「フィッシングサイトから入手」が77件で次点であること。検挙人員248人の年齢別内訳が20〜29歳91人(36.7%)・14〜19歳81人(32.7%)・30〜39歳41人(16.5%)・40〜49歳23人(9.3%)であり、このほか14歳未満の少年7人が触法少年として補導されていること。防御上の留意事項として、氏名・電話番号・生年月日等を用いた推測されやすいパスワードを設定しないこと、複数のウェブサイトやアプリ等で同じID・パスワードの組合せを使用しないこと、不用意に他人に教えたりインターネット上で入力・記録したりしないこと、インターネット上に情報を保存するメモアプリ等が不正アクセスされ保存していたパスワード等が窃取されたと思われるケースが確認されているため保存場所にも注意すること、二要素認証・二経路認証やパスキー等の活用が挙げられていることの根拠(別紙「不正アクセス行為の発生状況」第1の1・3、第2「防御上の留意事項」)。 - 総務省「インターネットトラブル事例集(2026年版)」事例13「覚えやすいIDとパスワードを設定したら」
この出典で確認した記述
SNSで自分のアカウントから身に覚えのない悪口が投稿され友人関係が壊れかける事例において、IDが「名前+出席番号」、パスワードが「生年月日」で設定されていたことが原因として描かれていること。解説として、制限がなければ10ケタ以上で英数字や記号を入れて工夫すること、「123456」など順番にしたものや自分のSNSなどから推測できるものは避けること、名前や誕生日・自分の好きなものなど簡単に予想できそうなパスワードはやめること、IDやパスワードを誰かに教えるのは「ご法度」であり「自分の家の鍵を渡してしまうようなもの」であること、アカウント名やID・パスワードを聞き出そうとする人には注意すること、友達やゲーム仲間でも「どんな人にも教えない!」を徹底すること、忘れないための工夫としてスマホに覚えさせる方法のほかメモして大切に保管する方法も挙げられていることの根拠(冊子版 事例13、事例の見開き2ページ)。 - こども家庭庁「令和7年度 青少年のインターネット利用環境実態調査 調査結果(概要)」(令和8年3月)
この出典で確認した記述
調査対象が満10歳から満17歳の青少年5,000人・その保護者5,000人・0歳から満9歳のこどもと同居する保護者3,000人であり、調査期間が令和7年11月1日〜12月18日であること。回答した青少年3,060人のうち99.0%がインターネットを利用していると回答し、学校種別では小学生(10歳以上)98.5%・中学生99.2%・高校生99.3%であること。利用している機器がスマートフォン78.5%・学校から配布・指定されたパソコンやタブレット等(GIGA端末)72.7%・ゲーム機66.2%・テレビ(地上波、BS等は含まない)65.9%・自宅用のパソコンやタブレット等42.5%であること(複数機器の利用があるため合計は100%にならない)の根拠(概要1「青少年のインターネットの利用状況-1」)。 - IPA(独立行政法人情報処理推進機構)「不正ログイン対策特集ページ」
この出典で確認した記述
パスワードを「できるだけ長く」「複雑で」「使い回さない」ものにすることが推奨されていること、不正ログイン被害を防ぐ対策として多要素認証の利用が挙げられていること、多要素認証が記憶情報・所持情報・生体情報のうち2つ以上の要素を用いる認証方式と説明されていること、主要なインターネットサービスごとの多要素認証の設定方法へのリンクがまとめられていることの根拠。 - IPA「情報セキュリティ安心相談窓口」/警察庁「サイバー事案に関する相談窓口」
この出典で確認した記述
IPAが一般的な情報セキュリティ(主にウイルスや不正アクセス)に関する技術的な相談を受け付ける窓口を設けており、電話番号が03-5978-7509、受付時間が10時00分から17時00分(土日祝日・年末年始を除く)、メールでの相談も受け付けていること。警察庁のページからサイバー事案に関する相談先および都道府県警察の相談窓口を確認できることの根拠。
この記事について
本記事は家庭での工夫を整理した一般的な情報であり、医療・発達・心理の診断や治療の判断に代わるものではありません。特定の機器・アプリ・設定・サービスを推奨するものでもありません。お子さんの状態が気になる場合は、専門機関や学校にご相談ください。制度・統計の内容は各資料の公表時点のものであり、更新されることがあります。最新の情報は各公式サイトでご確認ください。


